Suspicious
Phishings targeting WeTransfer
Suspicious and active websites
Phishings targeting Wetransfer
Suspicious and active websites
Active
3
New (7d)
0
Trend (7d)
↓100%
- Countries
 Singapore
 United States
Suspicious sites — confidence is not always 100%. Use for Threat Hunting or watchlists.
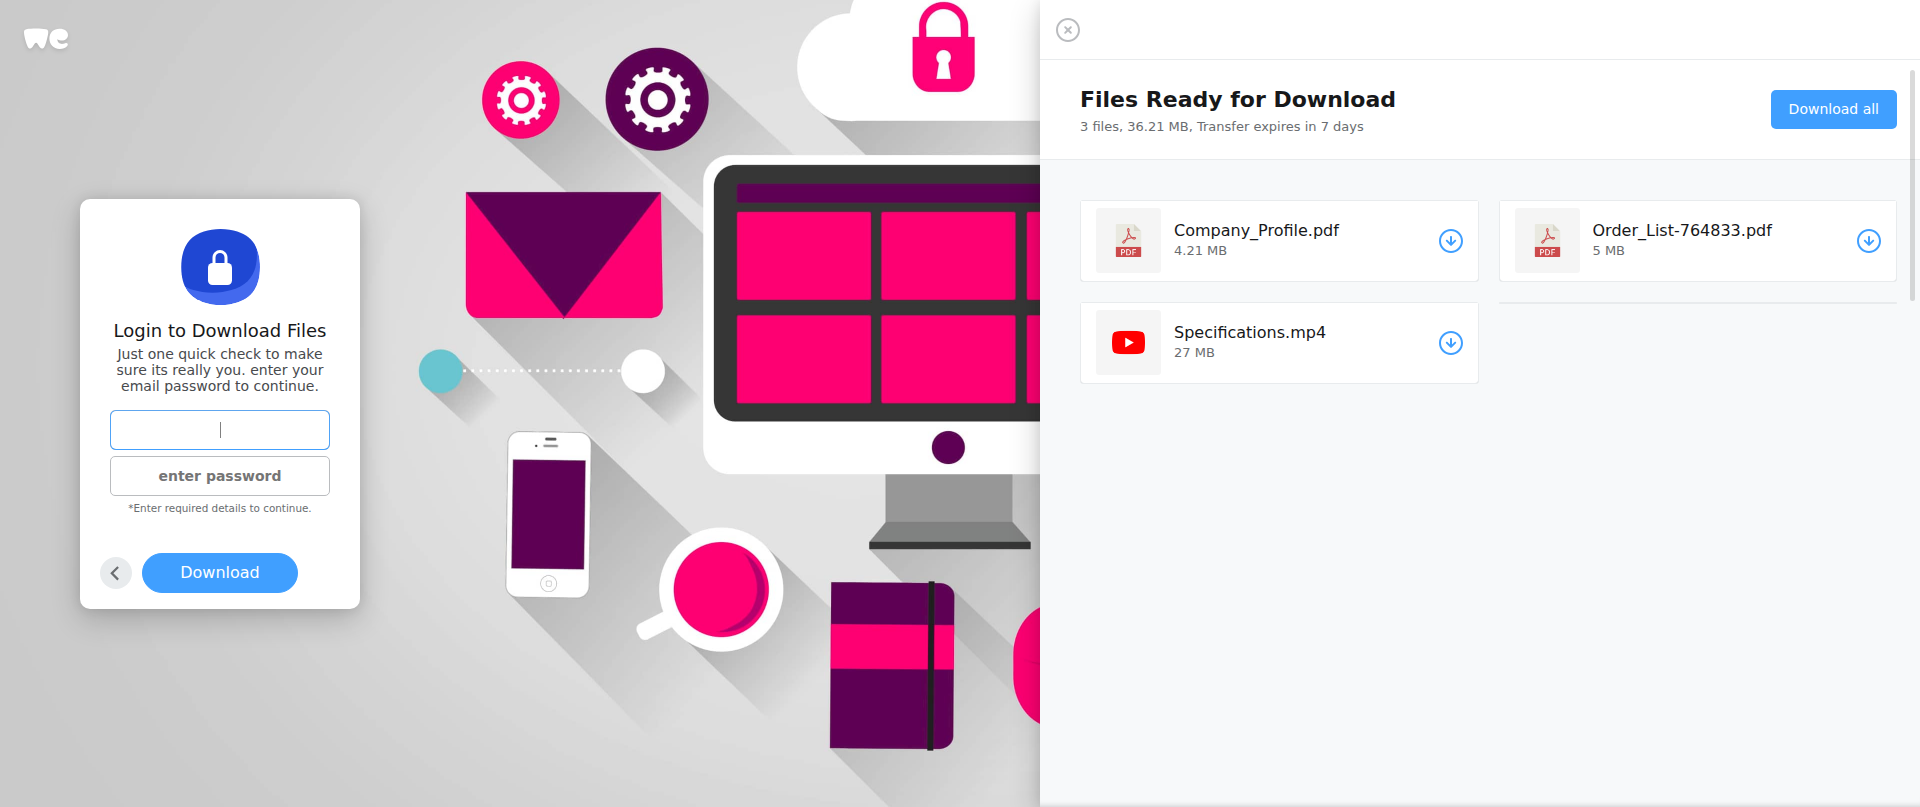
Suspicious sites — confidence is not always 100%. Use for Threat Hunting or watchlists.
AIHow to verify a real WeTransfer URL
- Legitimate WeTransfer URLs always end in
wetransfer.com(e.g.www.wetransfer.com,account.wetransfer.com). Anything else — including look-alike typosquats, hyphenated variations, or unfamiliar TLDs like.xyz/.top/.vip— is not WeTransfer. - The padlock icon proves TLS is active, not that the site is safe. Free DV certificates are issued to attackers in minutes; every active site listed above has a valid TLS certificate.
- If you got the link from email, SMS, or social media, do not click it. Open
wetransfer.comfrom your browser bookmark or type the domain manually. - Real WeTransfer pages almost never ask for credentials immediately after clicking from a message — treat any such redirect as a phishing attempt until the domain is verified.